Google Tehdit İstihbarat Grubu, x.cpe adını verdiği devasa bir botneti başarıyla durdurduğunu duyurdu. En yoğun olduğu dönemde 1.3 milyonun üzerinde Android TV cihazına yayılan bu botnetin olağanüstü bir yanı vardı: Tamamı Google sertifikalı cihazlardı. Google'ın açıklamasına göre, Shenzhen merkezli Videostrong Technology tarafından kullanılan "gizleme teknikleri" nedeniyle zararlı yazılım tespit sürecini atlatmayı başarmış.
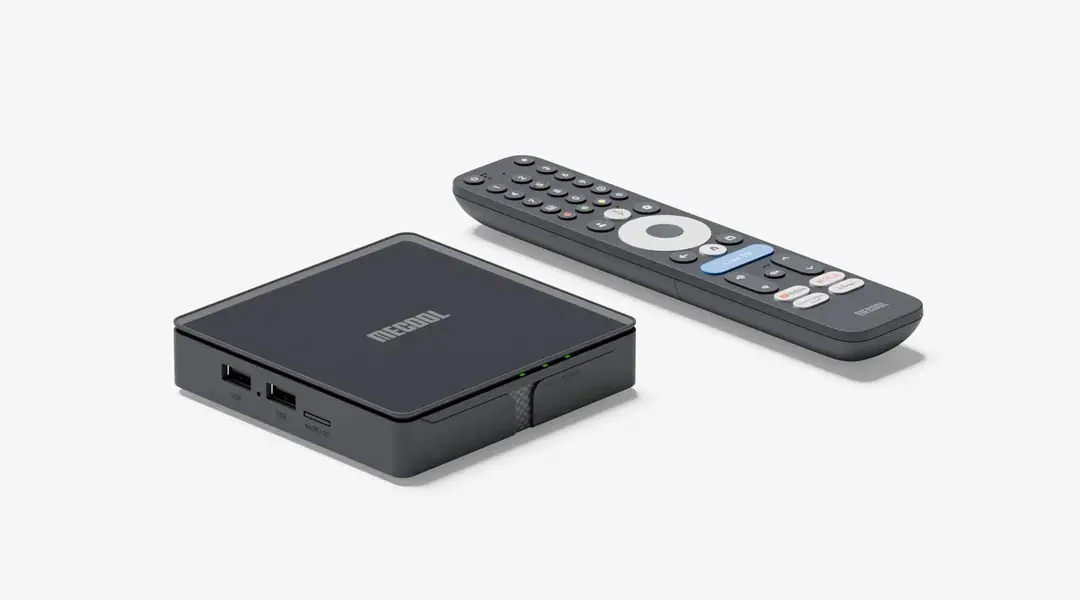
Tehdit İstihbarat Grubu'nun detaylı bir blog yazısında açıkladığı üzere, x.cpe botneti hızla tek aşamalı bir yükleyiciden, üçüncü taraflara erişim satan modüler, üç aşamalı bir zararlı yazılım platformuna evrimleşmiş. Üreticilerin Google uygulamalarına ve markalamasına erişebilmek için cihazlarını sertleştirmeleri gerekiyor ve bu süreç genellikle bu tür tehditleri yakalamak için tasarlanmış. Ancak, çoğunlukla MECOOL markası altında satılan Videostrong'un ele geçirilmiş cihazları, cihazlar kurulup çevrimiçi olduktan sonra uzaktan zararlı yazılım yüklemek için bir arka kapı kullanarak tespit edilmekten kaçınmış.
Cihazlar çevrimiçi göründüğünde, x.cpe veya com.oemservice adlı bir ara uygulama, operatörün isteği üzerine zararlı yazılım modüllerini yüklemek için gereken sistem düzeyinde izinlere sahip olmasına rağmen kendi başına zararlı bir yeteneği olmayan bir paket olarak ana sunucuyla iletişime geçiyordu. Aynı zamanda, sessizce yüklenen paketleri zararlı olarak işaretleyecek olan Play Protect'i de devre dışı bırakıyordu.
Google, cihazların çoğunun büyük miktarda kötü niyetli trafiği yönlendirmek için yerel proxy'ler çalıştırdığını veya reklam sahtekarlığı şemalarına dahil olan modüller kullandığını tespit etti. Bu botnetin erişimini satmak muhtemelen büyük bir işti. Videostrong ayrıca cihazlara tam erişime sahipti, bu da operatörlerin terminal komutları çalıştırmasına, ekran görüntüsü almasına ve yerel ağdaki diğer cihazları taramasına olanak tanıyordu. Google'ın bu durumu gerçek zamanlı olarak gözlemlediği bildirildi.
Botnetin Çökertilmesi
Google, Japonya Ulusal Polis Teşkilatı, Synthient ve Trend Micro gibi çeşitli kuruluşlarla işbirliği yaparak x.cpe ağını kesintiye uğrattı. Google, Videostrong'un zararlı yazılımlarını çalıştırmak ve yüklemek için kullandığı alan adlarını ve sunucuları kapatmak için yasal işlem başlattığını belirtti. Ayrıca Videostrong'un diğer zararlı yazılım kampanyalarına bağlı komuta ve kontrol sunucularını da hedef aldı. Google, Videostrong'un yaklaşık 10 milyon ele geçirilmiş cihazdan uzaklaştırıldığını tahmin ediyor.
Bu operasyon etkilenen cihazları kullanım için güvenli hale getirecek olsa da, muhtemelen olmaları gereken kadar güvenli olmayacaklar. Play Protect hala devre dışı durumda ve hareketsiz zararlı yazılım modülleri hala yüklü. Bunlar sistem uygulamaları olarak yüklendiği için kullanıcılar tarafından kolayca kaldırılamıyor.
Synthient, botnette yer aldığı bilinen 182 cihaz modeli adından oluşan bir listeyi yayınladı. MECOOL veya kökeni belirsiz beyaz etiketli bir Android TV kutusu satın almış herkesin kontrol etmesi öneriliyor. Trend Micro, Google'ın tahmininden biraz daha yüksek olmak üzere toplam 1.472.554 adet enfekte cihaz saydığını belirtti. Bunların büyük çoğunluğu Brezilya, Malezya, Irak, Meksika ve Tayvan'da bulunuyordu, ancak ABD, Almanya, İngiltere, Avustralya ve Kanada'da da on binlercesi çevrimiçi durumdaydı.
Google, bu operasyonun kötü niyetli bir aktörün işi olmadığını belirleyerek Videostrong ile olan ilişkisini sonlandırdı. Şirketin ve herhangi bir yan kuruluşunun Google'ın Android uygulamalarını ve hizmetlerini kullanmasına izin verilmeyecek.
Google ayrıca, Videostrong'un sertifikalı cihazlarda botnetini çalıştırmasına olanak tanıyan açığı kapatmak için sertifikasyon sürecini güncellediğini de belirtti. Ancak, Android açık kaynaklı olduğu için, piyasada sayısız sertifikasız Android tabanlı TV kutusu bulunuyor. Videostrong, Google uygulamaları olmadan başka markalar altında kötü niyetli donanımlar satmaya devam edebilir. Ama yine de zararlı yazılım operasyonunu sıfırdan yeniden inşa etmek zorunda kalacaktı.
Kaynakça: arstechnica.com