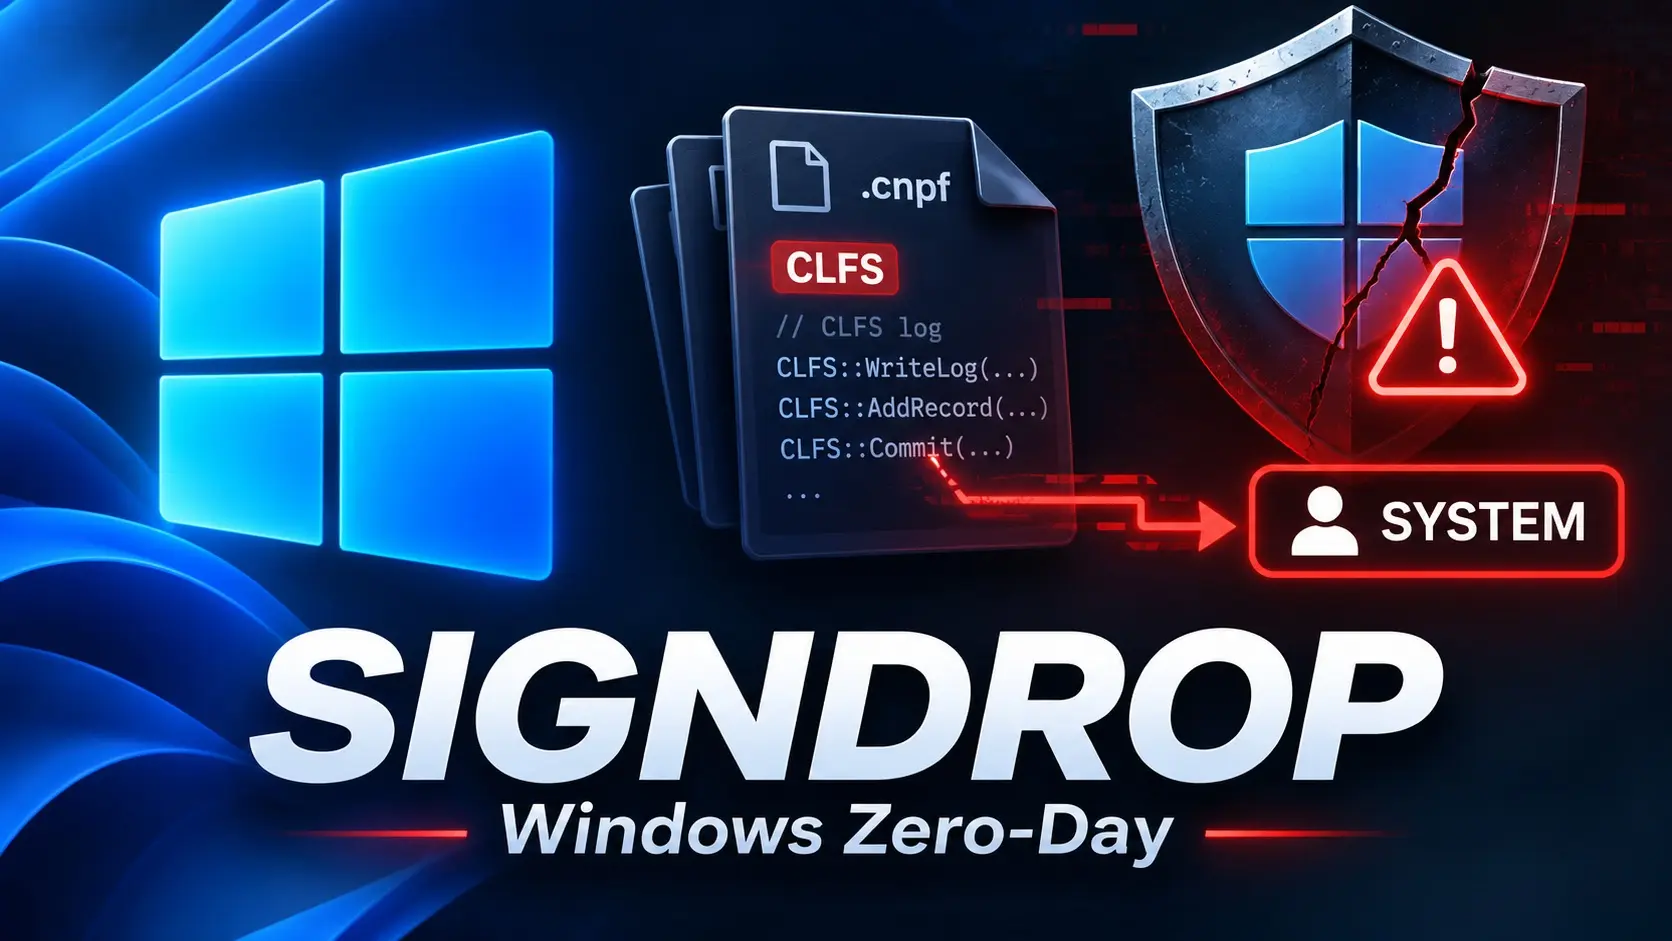
Windows 11'de yeni ortaya çıkan ve "SignDrop" olarak adlandırılan bir sıfır gün açığı, standart kullanıcı yetkilerine sahip saldırganların, Microsoft'un geçen yıl getirdiği bir güvenlik mekanizmasını kullanarak tam SİSTEM erişimi elde etmesine olanak tanıyabilir. Ironik bir şekilde, etkilenen bileşen tam da benzer yetki yükseltme saldırılarını önlemek için tasarlanmıştı.
Güvenlik araştırmacısı Abdelhamid Naceri tarafından keşfedilen SignDrop konsept kanıtı (PoC), Microsoft'un Windows uygulamaları ve sistem servisleri için günlük işlemlerini yöneten Ortak Günlük Dosya Sistemi (CLFS) sürücüsünü hedef alıyor. Saldırganlar, özel olarak hazırlanmış bir günlük dosyası kullanarak ve bu dosyayı Microsoft Defender gibi ayrıcalıklı bir Windows işleminin açmasını sağlayarak, CLFS'in SYSTEM yetkileriyle kimlik doğrulama dosyaları oluşturmasına neden olabiliyor.
Microsoft, Ekim 2025'te uzun süredir devam eden güvenlik açıklarını gidermek amacıyla CLFS kimlik doğrulama sertleştirmesini devreye almıştı. Bu önlem, sürücü içeriklerini işlemeden önce günlük dosyalarının bütünlüğünü doğrulamak için kriptografik kimlik doğrulama kodlarını kullanıyor. Ancak Naceri, kimlik doğrulama mekanizmasının kendisinin manipüle edilerek ayrıcalıklı dosyaların oluşturulabileceğini keşfetti.
Araştırmacı ayrıca, ayrıcalıklı dosya işlemlerinin meşru güvenlik süreçlerinden kaynaklanıyormuş gibi görünmesi nedeniyle bu tekniğin antivirüs ve uç nokta tespit ve müdahale (EDR) kurcalama korumalarını da atlatabileceğini iddia ediyor. Bağımsız siber güvenlik araştırmacıları da bu açığın belirli koşullar altında çalıştığını doğrulamış ve SYSTEM düzeyinde bir komut kabuğu elde etmeyi başarmışlardır.
Naceri, SignDrop'u Windows 11'in çeşitli sürümlerinde test etmiş ve Windows kurulumlarının yaklaşık %80'inin savunmasız olabileceğini tahmin ediyor. Ancak bu rakam henüz doğrulanmadı ve bağımsız araştırmacılar uyumluluk ve güvenilirlik sınırlamaları bildirmiş durumda. Kullanıcılar, etkilenen CLFS kimlik doğrulama mekanizmasının etkin olup olmadığını Windows Kayıt Defteri'ndeki belirli bir konumu kontrol ederek görebilirler. Ancak, bir çözüm olarak CLFS kimlik doğrulamasını devre dışı bırakmamak önemlidir, çünkü bu durum bilgisayarları eski bellek bozulması açıklarına karşı savunmasız bırakabilir.
Microsoft, raporları kabul ettiğini ve açığı araştırdığını belirtti. Yapılan açıklamada, Microsoft Defender'ın saldırı girişimlerini tespit edip engelleyebildiği ve henüz aktif bir sömürü kanıtına rastlanmadığı ifade edildi. Şu an itibarıyla SignDrop'a resmi bir CVE numarası veya özel bir güvenlik yaması atanmadı. Kullanıcıların, Microsoft'tan ek yönlendirme gelene kadar Windows ve Defender güvenlik güncellemelerini yüklemeye devam etmeleri önerilir.
Kaynakça: wccftech.com