Günlük dijital güvenliğimizin önemli bir kısmı, bankacılık işlemleri veya yazılım güncellemeleri gibi çevrimiçi aktiviteler sırasında gizliliğimizi koruyan RSA şifrelemesi gibi sistemlere dayanıyor. Bu şifreleme, biri 617 basamaklı sayıya kadar ulaşabilen, iki büyük asal sayının çarpımından oluşan devasa bir şifreleme anahtarı kullanılarak oluşturuluyor. Bu adeta dijital bir kilit gibi işlev görüyor.
Bu kilidi kırmak için şifrelemeyi oluşturan iki başlangıç asal sayısını bulmak gerekiyor. Ancak kuantum bilgisayarlarındaki gelişmeler, bu şifreleme yönteminin düşündüğümüzden daha kırılgan olabileceğini gösteriyor.
Henüz hakem değerlendirmesinden geçmemiş bir ön baskı çalışması, kuantum bilgisayar firması Alice & Bob'dan bir ekip tarafından yayımlandı. Bu ekip, süperiletken "kedi kübitleri" (cat qubits) kullanarak Shor algoritmasının kaynak gereksinimlerini baştan aşağı analiz etti. Shor algoritması, 1994 yılında Peter Shor tarafından geliştirilen ve şifreleme anahtarlarını oluşturan asal sayıları bulma işlemini katlanarak hızlandıran bir kuantum algoritmasıdır.
Kedi kübitleri, birçok kuantum bilgisayarında kullanılan transmon kübitlerine ilginç bir alternatif sunuyor. Adını Schrödinger'in kedisi düşünce deneyinden alan kedi kübitleri, küçük bir metal kutu içinde hapsedilmiş fotonlardan oluşuyor. Dalga benzeri yapısı sayesinde, kuantum sistemlerindeki hataların ana nedenlerinden biri olan bit-ters hatalarını üstel olarak bastırırken, diğer bir hata türü olan faz-ters hatalarını yalnızca lineer olarak artırıyor. Bit-ters hatası, dış etkenler nedeniyle bir ışık anahtarının açık (1) konumdan kapalı (0) konuma geçmesi gibi düşünülebilir. Faz-ters hatası ise, anahtarın konumu değişmeden tüm tesisatın ters çevrilmesi gibi bir etki yaratıyor.
Araştırmacılar, Shor algoritması için gereken kübit sayısı tahminlerinin sürekli azaldığını belirtiyor. 2019'da 20 milyon civarında olduğu düşünülen bu sayı, 2025 için 1 milyondan az seviyelere inmiş durumda. Alice & Bob'un kedi kübitleri için yaptığı tahminler ise 2023'ten bu yana 350.000'den 23.000'in biraz altına düşmüş durumda. Bu, daha önceki tahminlere göre 40 kat daha az kübit anlamına geliyor.
Bu yeni tahminlere göre, RSA-2048 şifreleme anahtarını kırmak ve banka hesaplarımızı koruyan dijital kilidi aşmak için yalnızca 22.593 kedi kübiti yeterli olacak ve bu işlem yaklaşık 3.14 gün sürecek. Araştırmacılar, bu ölçekte ve hızda yayınlanmış başka bir mimarinin olmadığını ve boyut ile hız arasında bir sınırda olduklarını belirtiyorlar.
Bu denge, kuantum bilgisayarın boyutunu (kübit sayısı) ve işlem süresini optimize ediyor. Kübit sayısı, soğutma sistemleri gibi donanım gereksinimlerini belirlerken, işlem süresi ise hesaplamanın ne kadar süreceğini gösteriyor. Bu iki faktör arasında bir denge kurulması gerekiyor; aksi takdirde ya inşa edilmesi imkansız derecede büyük ya da işe yaramayacak kadar yavaş bir makineyle karşı karşıya kalınır.
Daha hızlı bir sonuç elde etmek için 10 kuantum bilgisayar birbirine bağlanarak 610.530 kedi kübiti ile RSA-2048'i sadece 1.25 saatte kırabilir. Araştırmacılar ayrıca Bitcoin gibi kripto paraların güvenliğini sağlayan eliptik eğri şifrelemesini aşmak için gereken kaynakları da tahmin etti. 29.588 kedi kübiti ile bu işlem 61.8 dakikada gerçekleştirilebilir. Ancak, Bitcoin işlemlerinin 10 dakikalık blok süreleri göz önüne alındığında, bu sürede bir işlem çalmak henüz mümkün değil.
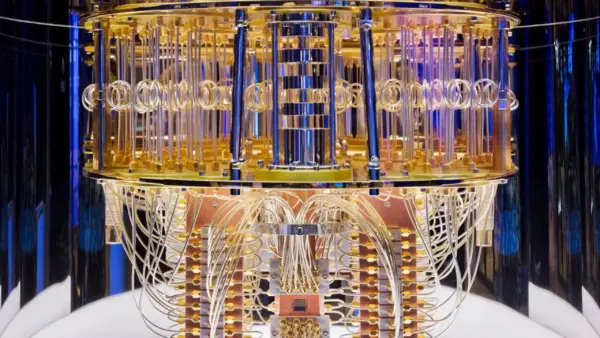
Mevcut durumda 23.000 kübitlik bir kuantum bilgisayar bulunmuyor. En büyük kübit dizisine sahip sistemlerde bile bu sayı 6.100 civarında. Ayrıca, kuantum bilgisayarlarının ölçeklenebilirliği, kararlılığı ve sıcaklık kontrolü gibi birçok zorluğun aşılması gerekiyor. Bu zorlukların üstesinden gelinmesi ve donanım ile kaynak gereksinimlerindeki iyileşmelerin birleşmesiyle, 2030'ların başlarında bu tür sistemlerin inşa edilebileceği öngörülüyor. Ancak gerçek tehditlerin ne zaman ortaya çıkacağı belirsizliğini koruyor.
Kaynakça: sciencealert.com