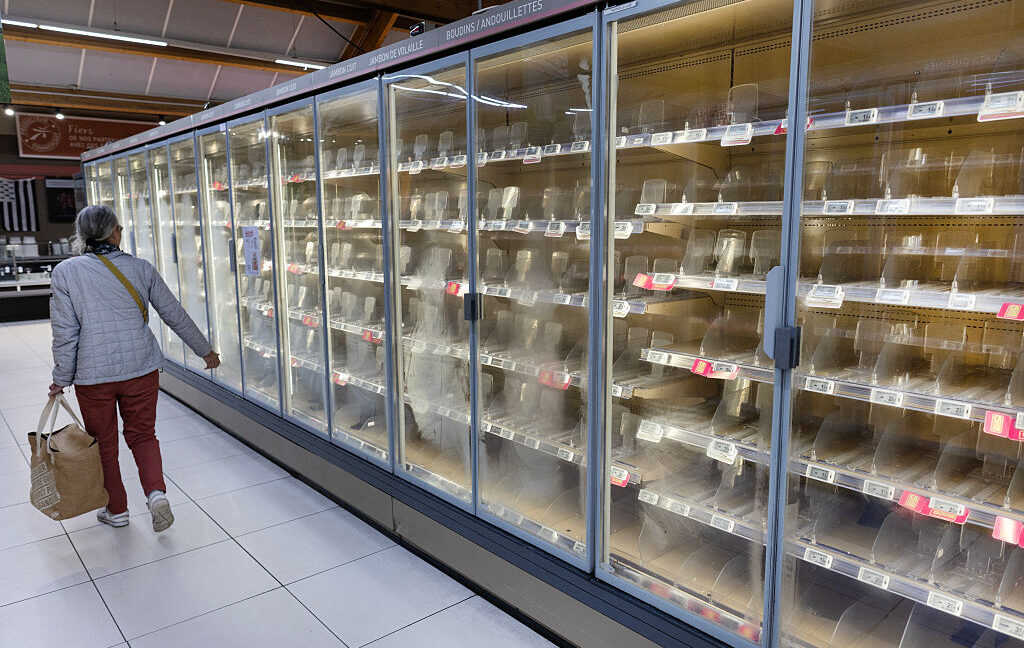
Geçtiğimiz günlerde Türkiye genelindeki yüzlerce süpermarkette yaşanan toplu buzdolabı siber saldırıları, gıda ürünlerinin bozulmasına ve bazı durumlarda yangınlara neden olarak büyük çaplı zararlara yol açtı. Her zamanki gibi, basit siber güvenlik önlemleri bu olayın önüne geçebilirdi.
Yerel yetkililerin bildirdiğine göre, mağaza genelindeki buzdolabı ve derin dondurucu filolarını oluşturan sistemler hacklendi. Daha spesifik olarak, teknisyenlerin mağaza geneli sistemleri uzaktan yönetmesine olanak tanıyan internete bağlı kontrolcüler ele geçirildi. Saldırganlar, buzdolaplarının 50 santigrat dereceye kadar ısınmasına neden olacak şekilde uzun süre buz çözme özelliğini aktif hale getirdi. Toplu saldırı fark edildiğinde ise gıdalar bozulmuş ve bazı durumlarda elektrik sistemlerinde yangınlar başlamıştı.
Yaşanmaması Gereken Siber Saldırılar
Teknoloji dünyasında yer alan birden fazla güvenlik uyarısı ve kamu araştırma raporu, olayda adı geçen ve Danfoss, Dixell ile ana şirketi Copeland gibi firmalarca satılan kontrolcü modellerinin kritik zafiyetler barındırdığını gösteriyor. Bu zafiyetler, saldırganların cihazlara yöneticilerle aynı sistem haklarına sahip olarak uzaktan erişim sağlamasına imkan tanıyor. Örneğin, yakın zamana kadar Danfoss kontrolcülerde her gün değişen bir şifreleme yöntemi kullanılıyordu. Bu şifre, halka açık firmware tarafından tarihe göre üretiliyordu. Kodu analiz etme zahmetine giren bir hacker, yakın zamanda güncellenmemiş herhangi bir cihazda aynı işlemi yapabilir ve yüzlerce hatta binlerce mağazada bulunan modeller arasında aynı günlük şifreler kullanılabiliyordu.
Copeland/Dixel kontrolcülerde son birkaç ayda düzeltilen bir dizi kritik zafiyet de benzer uzaktan erişim imkanları sunuyordu.
Güncel olmayan firmware kullanan kontrolcüler dışında, etkilenen mağazalar muhtemelen bu cihazları bir VPN'in arkasına yerleştirmemiş ve yalnızca izin verilen IP adreslerini içeren kısıtlı bir liste oluşturmamışlardır. Bu korumalar standart olmasına rağmen sıklıkla göz ardı ediliyor. Bu durumda, on milyonlarca avroluk zarara yol açan toplu bir saldırıya zemin hazırlanmış oldu. İspanya, Portekiz, Polonya, Almanya ve Belçika gibi ülkelerde de benzer olayların yaşandığı bildirildi.
Uzmanlar, "Sonucu değiştirecek iki şey olurdu," diyerek şunları belirtiyor: "Siber hijyen erişimi engellerdi: kontrolcüyü halka açık internetten çekmek, uzaktan erişimi bir VPN ve IP izin listesinin arkasına almak, üçüncü taraf cihazları müteahhitin kendi bağlantısında bırakmak yerine kontrollü, sahip olunan ve belgelenmiş bir şekilde ağa dahil etmek, bilinen ve varsayılan kimlik bilgilerini değiştirmek ve güncel bir sürüme yama yapmak."
Güvenlik firması Claroty'den araştırmacılar, geçen Ekim ayında bu yaygın adımları göz ardı etmenin tehdidi konusunda uyarmıştı. ABD Siber Güvenlik ve Altyapı Ajansı (CISA) da Şubat ayında aynı uyarıyı yapmıştı.
Copeland, bir e-postada "kullanımdan kaldırılmış, ömrünü tamamlamış bir nesil kontrolcüde tespit edilen" bir zafiyeti kabul etti ve şirketin gelecekte benzer olayları önlemek için müşterilerle çalıştığını belirtti. Danfoss temsilcileri ise sorulara hemen yanıt vermedi. Bazı kaynaklar da şirketin üretimi durdurulan modelleri gösterdiğini belirtti.
Şu ana kadar saldırının arkasındaki taraf sessizliğini koruyor. Bu durum, motivasyonun geniş çaplı vandalizm olabileceği ihtimalini güçlendiriyor. Başka bir olasılık ise kıtasal çapta bir aksaklık yaratmayı amaçlayan bir devlet veya uluslararası aktör olabilir.
Bu olay, çoğu işletmede finans ve güvenlik departmanları arasındaki gerilimi gözler önüne seriyor. Bazı şirketler, somut fayda veya tasarruf sağlamadığı sürece yeni ekipmanlara büyük meblağlar harcamaktan kaçınıyor. Sadece yıkıcı bir siber saldırıdan sonra, bu yatırımın neden değerli olduğunu anlıyorlar. Etkilenen süpermarket zincirlerindeki yöneticiler muhtemelen bu acı dersleri alacaklar. Ancak bu uyarıcı hikayenin diğer işletmeleri ne kadar etkileyeceği belirsizliğini koruyor.