Amerika Birleşik Devletleri merkezli Google ve Meta gibi teknoloji devlerinin Pasifik Okyanusu'ndaki sualtı kablo projeleri, derin deniz sabotajı tehdidiyle karşı karşıya. Yeni bir rapor, bu projelerin en büyük riskleri barındırdığını ortaya koyuyor. Rapora göre, Çin'e ait araştırma gemileri olağanüstü bir zamanı sualtı kablolarını inceleyerek geçiriyor. Dahası, Çin'e ait ticari gemilerin hem Avrupa hem de Asya sularında kabloları kestiği yönünde soruşturmalar sürüyor.
İnternet'in omurgasını oluşturan sualtı kablolarına verilen zararların büyük çoğunluğu, deniz dibi trol ağları ve gemi çapalarının deniz tabanına sürtünmesi gibi kazalardan kaynaklanıyor. Fırtınalar ve denizaltı heyelanları da bu zararlara etki edebiliyor. Ancak artan uluslararası gerilimler ve açık çatışmalar, daha şüpheli kablo kesme olaylarına olan ilgiyi artırdı. Analistler, Rusya ve Çin'in doğrudan askeri çatışmaya varmayan 'gri alan' taktikleri olarak kablo sabotajı veya kurcalama eylemlerinde bulunabileceği konusunda uyarıyor.
Çin'in internetin sualtı altyapısını hedef alan gri alan taktiklerine yönelik en yeni risk değerlendirmelerinden biri, Kongre'ye danışmanlık yapan bağımsız bir hükümet komisyonu olan ABD-Çin Ekonomik ve Güvenlik İnceleme Komisyonu tarafından yayımlanan bir araştırma raporundan geliyor. Londra merkezli düşünce kuruluşu China Strategic Risks Institute'a yaptırılan rapor, 2026 yılının Eylül ayında yayınlandı.
Risklerin Haritalandırılması
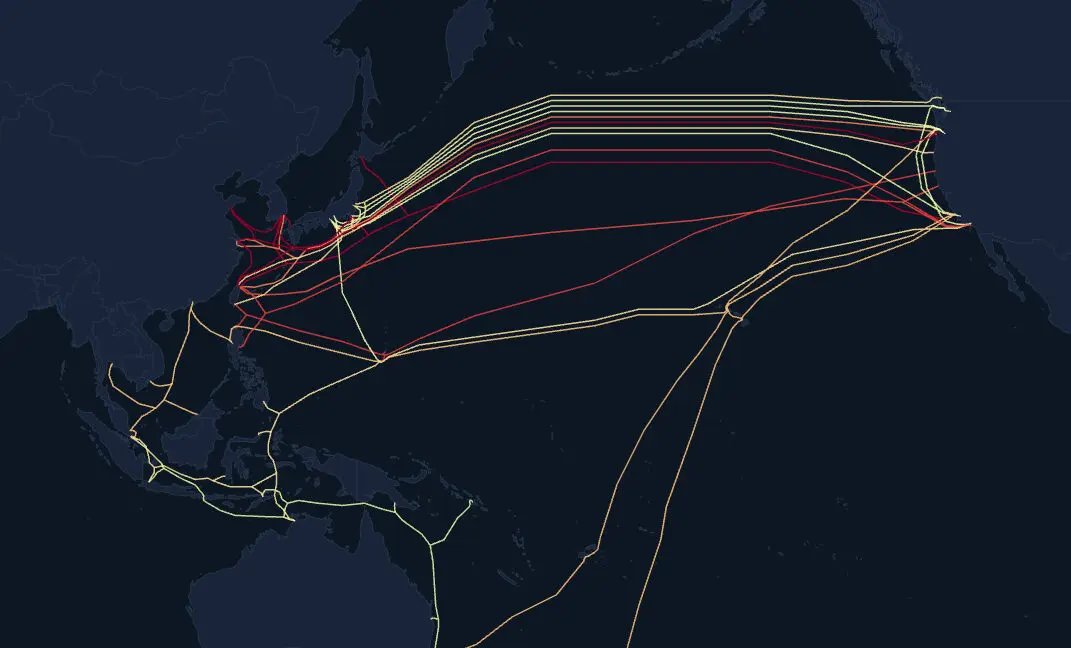
Raporun yazarları, en yüksek risk altındaki sualtı kablolarını sıralayan ve Pasifik Okyanusu boyunca uzanan rotalarını gösteren etkileşimli bir 'Trans-Pasifik Kablo Gri Alan Kırılganlık Endeksi' oluşturdu. Böyle bir endeks, hangi kabloların sualtı sensörlerinin yerleştirilmesi veya tehditleri izlemek için devriye kurulması açısından en yüksek önceliğe sahip olması gerektiğini belirlemeye yardımcı olabilir.
Kırılganlık endeksinde kullanılan risk faktörleri arasında kablo rotalarının sualtı derinliği, yakındaki gemi trafiği, kablo sahipliği, Çin'in münhasır ekonomik bölgesi ve daha geniş toprak iddiaları ile kablonun Tayvan'a bağlanıp bağlanmadığı yer alıyor. Tayvan, Çin tarafından da talep edilen, kendi kendini yöneten bir ada demokrasisi olması nedeniyle jeopolitik bir 'sıcak nokta' olarak kabul ediliyor. Çin'in son yıllarda Tayvan çevresinde savaş gemileri ve uçakların dahil olduğu askeri manevraları artırması da bu durumu pekiştiriyor.
Endeks, kablolara yönelik riskin Tayvan, Japonya ve Filipinler çevresinde en yüksek olduğunu gösteriyor. Bunun bir nedeni Çin'in Tayvan üzerindeki egemenlik iddiası; bir diğer nedeni ise bölgeyi Amerika Birleşik Devletleri'ne bağlayan sualtı kablolarının yoğun gemi trafiğine sahip sığ sulardan geçmek zorunda kalmasıdır.
En yüksek risk altındaki 10 trans-Pasifik kablosundan birkaçı hala geliştirme aşamasında ve ABD şirketlerinin önemli paylara sahip olduğu projelerden oluşuyor. Bunlar arasında Google'ın sahibi olduğu TPU projesi, Meta'nın sahibi olduğu ORCA kablosu ve Verizon ile Japonya, Güney Kore ve Tayvan'daki firmaların ortak sahibi olduğu E2A kablosu bulunuyor. Bu projelerin her üçü de ilk beşte yer alan risk puanlarına sahipti.
Raporun yazarları, tek bir trans-Pasifik kablosundaki ciddi bir kesintinin 'Amerika Birleşik Devletleri, Tayvan, Japonya ve Filipinler arasındaki doğrudan rotalarda mevcut kapasiteyi aşma riski taşıyabileceğini ve veriyi daha yavaş, daha dolaylı rotalara yönlendirmeye zorlayabileceğini' konusunda uyarıyorlar. Çok sayıda kabloyu ilgilendiren, potansiyel olarak Tayvan'ı içeren bir jeopolitik kriz sırasında meydana gelebilecek daha büyük bir kesinti ise, 'Trans-Pasifik kapasitesinin tamamını ciddi şekilde azaltabilir ve hatta aşırı yükleyebilir'. Bu durum, Amerika Birleşik Devletleri ve Hint-Pasifik bölgesi arasındaki iletişimin küresel olarak diğer kablolar üzerinden yeniden yönlendirilmesini gerektirebilir. Bu, internet iletişimi, bulut hizmetleri ve finansal ticaret için önemli ekonomik sonuçlar doğurabilir.
Çift Kullanımlı Teknolojiler ve Araştırma İzleri
Bu durum, dünya büyük güçlerinin askeri denizaltı ve sualtı dron filolarını artırmaya devam ettiği ve onarım veya sabotaj için kullanılabilecek sualtı kablo kesiciler gibi çift kullanımlı teknolojileri daha da geliştirdiği ve konuşlandırdığı bir dönemde yaşanıyor.
Washington D.C. merkezli düşünce kuruluşu Center for Strategic and International Studies (CSIS) tarafından Ekim 2026'da yayımlanan ayrı bir rapora göre, Çin ayrıca deniz tabanı haritalama teknolojisine sahip araştırma gemilerinden oluşan bir filo konuşlandırdı ve bu gemiler trans-Pasifik sualtı kablolarının yakınına konuşlandırıldı.
CSIS analistleri, Çin bayraklı araştırma gemilerinin, deniz altyapısına yakın geçirdikleri süre açısından dikkat çekici olduğunu tespit etti. 2020 ile 2025 yılları arasında çok sayıda ülkeye ait 200'den fazla araştırma gemisinin hareketlerini analiz ettiler.
Çinli gemilerin bu davranış paterni, ABD ve Rus araştırma gemilerinin açık denizlerdeki genel olarak yüksek aktivitesiyle bile karşılaştırıldığında dikkat çekiciydi. Bazı Çinli gemiler, denizaltı mineral yatakları bilinen bölgeleri incelemek yerine, sualtı kablolarının yakınında araştırma tarzı izler üzerinde zamanlarının çoğunu geçirdi.
Son yıllarda, özellikle Tayvan yakınlarında, Çin'e ait balıkçı tekneleri ve kargo gemileri birkaç önemli kablo kesme olayına karıştı. 2025'teki bir olay, Tayvan hükümetinin gemisinin demir atması ve zig-zag çizerek Tayvan ile Penghu'nun offshore adalarını birbirine bağlayan Tai-Peng 3 kablosuna zarar vermesinin ardından bir Çinli kaptanı üç yıl hapis cezasına çarptırıp tazminat ödemeye mahkum ettiği ilk dava oldu.
Daha Geniş Tehdit
Pasifik, sualtı kablolarının giderek daha fazla tehlikeyle karşı karşıya kaldığı tek bölge değil. Son yıllarda hem Rusya hem de Çin ile bağlantılı gemilerin Baltık Denizi'ndeki sualtı iletişim kablolarına, enerji kablolarına ve boru hatlarına zarar verdiği iddiaları soruşturuldu. Bu olaylar genellikle gemilerin olağandışı uzun süreler boyunca çapalarını sürüklemesiyle ilgiliydi.
21 Ekim'de The Telegraph, Rusya'nın Birleşik Krallık'ı dünyanın geri kalanına bağlayan kritik sualtı kablolarının yakınında dolaşan balıkçı tekneleri filosunu içeren 500'den fazla olayı gösteren bir analiz yayımladı; bazı tekneler sualtı kablolarının rotalarını takip ediyordu. Reuters'ın haberleri de yakın zamanda NATO ülkelerinin, bu yılın başlarında Norveç yakınlarındaki Arktik sularında yeni bir teknoloji kullanarak sualtı kablolarını devre dışı bırakma pratiği yapan Rus denizaltılarıyla karşı karşıya geldiğini ortaya çıkardı.
Bu arada İran, tartışmalı Hürmüz Boğazı altından geçen denizaltı internet kabloları için ABD teknoloji şirketlerinden ücret talep etmekle tehdit etti ve savaşın yeniden başlaması durumunda Körfez'deki sualtı kablolarına saldırmak için detaylı planlar hazırladı. Bu, Şubat 2026'da ABD ve İsrail'in İran'a saldırmasıyla başlayan daha geniş savaşın bir başka sonucudur.
İnternetin sualtı omurgasının neden daha tehlikeli hale geldiğine dair geniş çaplı bir bakış açısı için, Ars yakın zamanda Undersea War kitabının yazarı Elisabeth Braw ile bir röportaj yaptı.
Kaynakça: arstechnica.com