Grok Build, bir yapay zeka kodlama aracı, binlerce kullanıcısının gizli iş bilgilerini ve hassas sırlarını sızdırıyor. Bu durum, platformu sunan Elon Musk'ın sahibi olduğu şirketi de etkiliyor.
Araştırmalara göre, Grok Build kullanıcılarının uygulamalarını başkalarıyla paylaşmalarına olanak tanıyan bağlantılar aracılığıyla bu bilgiler açığa çıkıyor. Grok, bu bağlantıları rastgele hale getirerek yalnızca tam URL'yi bilen kişilerin verilere erişebilmesini sağlamayı amaçlasa da, geliştiricilerin aldığı bir tasarım kararı bu amacı baltalıyor ve isteyen herkesin binlerce Grok Build projesine erişmesine imkan tanıyor. Nadir durumlar hariç, bu bağlantılara tıklamak uygulamayı açıyor ve ilgili tüm verileri ortaya seriyor.
Tek Bir Görevi Vardı
Güvenlik firması Claroc'un araştırması, açığa çıkan veriler arasında şirket içi iş planları, reklam teklifleri, tıbbi muayene sonuçları, bir eğlence şirketi kruvaziyer gemisine ait mutfak kontrol listeleri ve çalışan isimleri ile kimlik numaralarının bulunduğunu gösteriyor. İronik bir şekilde, bu hassas verilerin bir kısmı, Grok Build'ın geliştiricisi olan şirketin kendi bünyesindeki uygulamalardan geliyor. Claroc tarafından tespit edilen bu uygulamalardan yirmi dört tanesinden alınan belgeler arasında, şirketin satış ekibine yönelik gizli olarak işaretlenmiş bir işe alım planı, 594 hesabı kapsayan bir satış bölge haritası, satış ekibi araçları için şirket içi sistem adresleri ve reklam teklifleri bulunuyor.
Claroc Salı günü yaptığı bir paylaşımda, "Şok olduk. Grok'u üreten şirketin kendi dahili materyalleri, bağlantıya sahip olan herkese açıktı ve biz bunları hiç almadık. Satış ekibi bunun için bir araç satın alsaydı, şirketin giriş ekranının arkasında yalnızca ekibe açık olurdu. Yapay zeka ile geliştirildiğinde ise bağlantısı olan herkese açık hale geldi." ifadelerini kullandı.
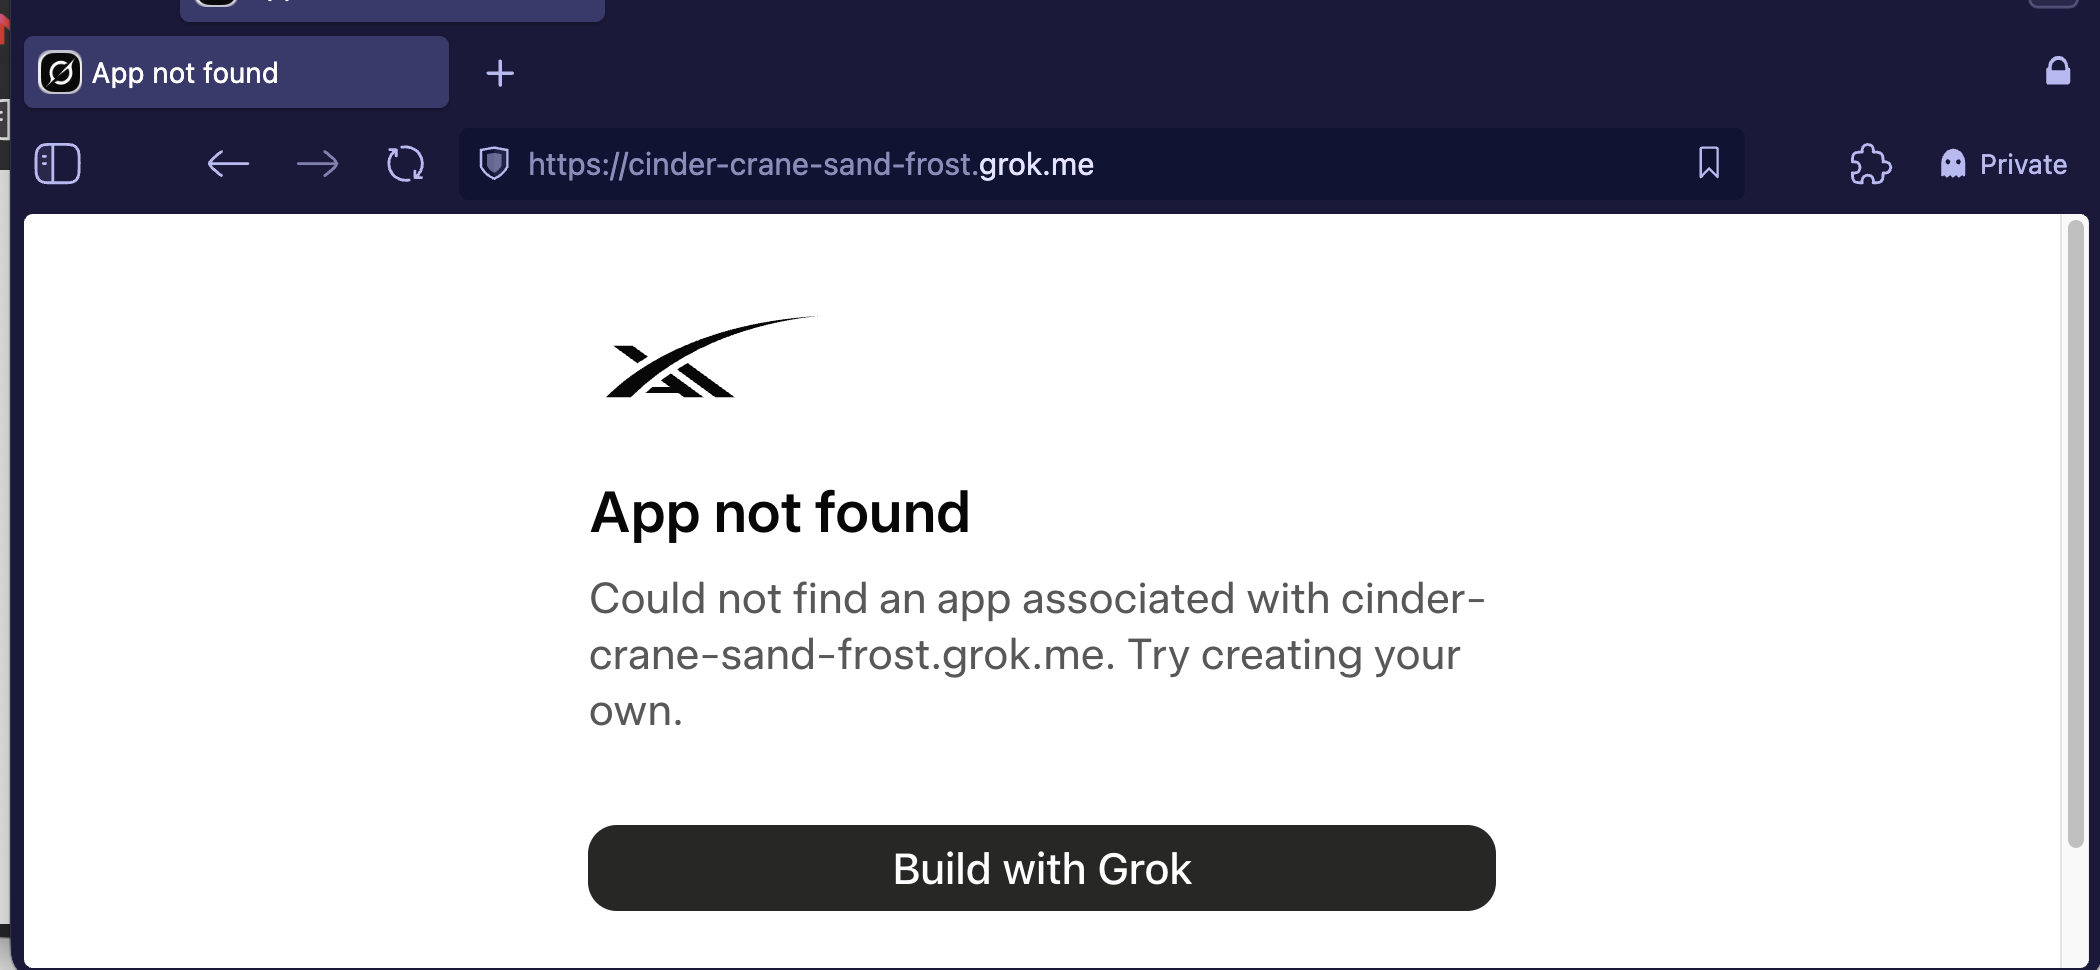
Claroc, gizlilik sızıntısı hakkında şirketi Pazar günü bilgilendirdi. Herhangi bir yanıt gelmeyince, bir Claroc yetkilisi konuyu gündeme taşıyarak hem şirketi hem de Grok Yöneticisi Matt Palmer'ı X platformundan etiketledi. Bu haberin yayınlandığı tarihte verilerin büyük bir kısmı hala erişilebilir durumdaydı, ancak yirmi dört şirket içi uygulama verileri Pazartesi akşamı itibarıyla erişime açılmıştı. Şirket, bu haber için sorularımızı içeren bir e-posta göndermemizden birkaç saat sonra bağlantıları kaldırmaya başladı. Haber yayınlandığı sırada, söz konusu yirmi dört uygulamanın tüm bağlantıları "uygulama bulunamadı" hatası veriyordu.
Claroc, Fortune 500 şirketleri ve bir savunma sanayii firmasında çalışanlar dahil olmak üzere diğer Grok Build kullanıcılarına ait hassas veriler buldu. Etkilenen kuruluşlar ve ortaya çıkan verilerden bazıları şunlardır:
- Bir Peru inşaat firması: 3.784 işçi sağlık muayenesini içeren mesleki sağlık panosu
- Tesla: 22 teknisyenin verimlilik ve prim durumlarını gösteren servis merkezi puan kartı
- Bir ABD Donanması gemi mühendisliği yüklenicisi: Donanma lojistik destek sözleşmesinde yer alan 108 kişilik personel listesi
- Önde gelen bir lüks kruvaziyer şirketi: Mürettebatın tam adı ve kimlik numarasını içeren, bir eğlence şirketi kruvaziyer gemisine ait mutfak kontrol listesi
- Bir sağlık şirketi: Yaklaşık 3.565 çalışanın isim ve kimlik numaralarını içeren hastane personeli uygulaması
- Bir ABD BT hizmetleri şirketi: Büyük bir perakende müşterisine yönelik, donanım malzeme listesini içeren gizli bir teklif
- Bir Norveç-Finlandiya havacılık ve savunma grubu: Bir ABD fabrikasındaki patlayıcı binası için yükleme panosu ve yükleme prosedürü, ayrıca HSE eğitim matrisi
- Bir ABD konut inşaat şirketi: Yaklaşık 583 konut alıcısı, bütçe ve finansman notlarını içeren satış çağrı listesi
- Bir Malezya holding şirketi: 37 geliştirme projesini, kar ve satış rakamlarını içeren proje monitörü
- Bir otomobil taşıma şirketi: Yaklaşık 4.000 araç taşıma siparişi, fiyatları ve kar marjlarını içeren teklif masası
- Bir ABD veri merkezi ortak yerleşim ve barındırma hizmeti: Bir Avrupa taşıyıcısına yönelik gizli IP transit teklifi
Claroc'un kurucu ortağı ve CTO'su Asaf Aprozper, şirketleri bilgilendirme sürecinde olduğunu belirtti. Lüks kruvaziyer şirketiyle görüştükten sonra, CISO'nun "bulguları paylaştığımız anda tüm güvenlik ekibini devreye soktuğunu ve Grok'un maruz bıraktığı durumu kontrol altına almak için şimdiden çalıştıklarını" söyledi.
Çoğu Yapay Zeka Platformu Tarafından Paylaşılan Ölümcül Bir Hata
Grok Build için bağlantı paylaşımı, uygulamaları geliştirme ve dağıtma sürecini kolaylaştırmayı amaçlıyor. Kullanıcılar, konuşma veya metin girdisi yaparak birkaç dakika içinde dahili test için hazır bir uygulama elde edebiliyor. Bağlantılar, geliştiricilere uygulamayı yetkili kullanıcılara hızlı bir şekilde sunma olanağı sağlamak üzere tasarlanmış. URL'lerin en solunda iki veya daha fazla "zar kelimesi" yani rastgele oluşturulmuş ifadeler bulunuyor, ancak kullanıcılar bunları değiştirebiliyor. Bağlantının en sağında ise grok.me uzantısı yer alıyor. Bir X reklam kampanyası planının URL'si şu şekildeydi: https://cinder-crane-sand-frost.grok.me.
Bu şema, bağlantıların kolayca tahmin edilmesini önlemek için tasarlanmıştır. Doğru yapıldığında, üç zar kelimesinden oluşan bir ifade yaklaşık 38 bit entropi sağlayarak milyarlarca olası kombinasyon oluşturuyor. Bu fikir, bazen yetkinlik tabanlı erişim kontrolü olarak adlandırılır; yani URL'ye sahip olmak, arkasındaki kaynaklara yetkilendirme anlamına gelir. Google uzun süredir bu tekniği, URL'leri paylaşması kolay ancak tahmin etmesi zor hale getirmek için kullanıyor. O platformdaki bir URL paylaşımı şu şekilde görünebilir: https://docs.google.com/document/d/1BxiMVs0XRA5nFMdKvBdBZjgmUUqptlbs74OgvE2upms/edit.
Ancak, şirketin bu mekanizmayı uygulama şeklinde ölümcül bir hata var. Google bağlantılarında olduğu gibi alan adının sağında yer almak yerine, Grok Build bağlantılarının rastgeleliği alan adının solunda konumlandırılmış. Bu durum, pasif DNS hizmetleri kullanılarak bağlantıların kolayca listelenmesine olanak tanıyor. Bu hizmetler merkezi DNS çözümleme sunucularını izler. Bir sunucu çözümlemesi, daha önce hiç görülmemiş bir URL'nin IP adresini istediğinde, işlem kamuya açık aranabilir bir veritabanına kaydedilir. Eğer Grok, Google'ın yaklaşımını takip etmiş olsaydı, bağlantılar pasif DNS arayıcıları için görünmez olurdu. Meta'nın CEO'su Mark Zuckerberg'in güvenlik için sıfırdan inşa edildiğini söylediği Muse yapay zeka ajanı da kısa süre önce hassas verileri sızdırdığı tespit edildikten sonra bağlantı paylaşım özelliğini askıya almıştı.
Aprozper, bir pasif DNS aramasının grok.me ile biten 43.601 bağlantı döndürdüğünü belirtti. Bunların 35.000'den fazlası, yani yaklaşık %95'i kamuya açıktı, bu da bağlantıya tıklamanın ilgili uygulamayı ve depoladığı tüm verileri açtığı anlamına geliyordu. Son bir haftada yaptığı testlerde, Grok'un varsayılan olarak bağlantıları "Bağlantıya sahip olan herkes" olarak ayarladığını gösterdiğini söyledi. Kullanıcıların bu ayarı "davet edilen kullanıcılar" veya "yalnızca siz" olarak değiştirme seçeneği bulunuyor.
Şirketin yakın zamanda satın aldığı yapay zeka kodlama hizmeti Cursor'dan bir temsilci yaptığı açıklamada, Grok Build "uygulamalarının varsayılan olarak özel olduğunu ve oluşturucunun paylaşmayı seçmediği sürece hiçbir şeyin kamuya açık olmadığını" belirtti. Temsilci, ChatGPT, Lovable ve Bolt gibi rakip kodlama ajanlarının da kullanıcılara paylaşılabilir bağlantılar oluşturma olanağı sunduğunu ekledi.
Ancak Aprozper'ın testleri temsilcinin ifadesiyle çelişiyor. Tüm durumlarda, Grok Build, kullanıcıların "bağlantıya sahip olan herkes" seçeneğini diğer iki seçenekten birine değiştirmesini gerektiriyordu.
Diğer yapay zeka kodlama platformlarıyla ilgili Cursor'ın beyanı doğrudur. Aprozper, Lovable, Bolt ve Replit dahil olmak üzere uygulama oluşturucularının da "her uygulamaya kendi web adresini verdiğini, dolayısıyla aynı DNS kayıtlarının onları da açığa çıkardığını" belirtti. Ancak "şirket verilerinin en hassas olanının Grok'ta bulunduğunu" ekledi. Bu durum, bu diğer platformları kullanan kişilerin de paylaşılan bağlantılar aracılığıyla hassas verileri açığa çıkarma riski altında olduğu anlamına geliyor. İlginç bir şekilde, doğru paylaşım bağlantı uygulamasını takip eden yapay zeka platformları arasında Claude'un yayınlanan eserleri (claude.ai/public/artifacts/), ChatGPT'nin paylaşılan konuşmaları (chatgpt.com/share/) ve Gemini (gemini.google.com/share/) bulunuyor. Bu üçü için de gizli rastgelelik yolun içinde yer alıyor, bu nedenle DNS bunu asla görmüyor.
Temsilci, şirketin kurumsal bilgileri kasıtlı olarak ifşa edip etmediği, neden verileri bizim sorduktan sonra kaldırdığı ve benzer türde bilgileri ifşa eden müşterileri bilgilendirip planlayıp planlamadığı gibi takip sorularına yanıt vermedi. Grok Build ile paylaşılabilir bağlantıları kullanan herkes, bir uygulamayı geniş çapta kullanılabilir hale getirmek istemediği sürece "başkalarını davet et" seçeneğini tercih etmelidir.
Kaynakça: arstechnica.com